⚡
تقديم
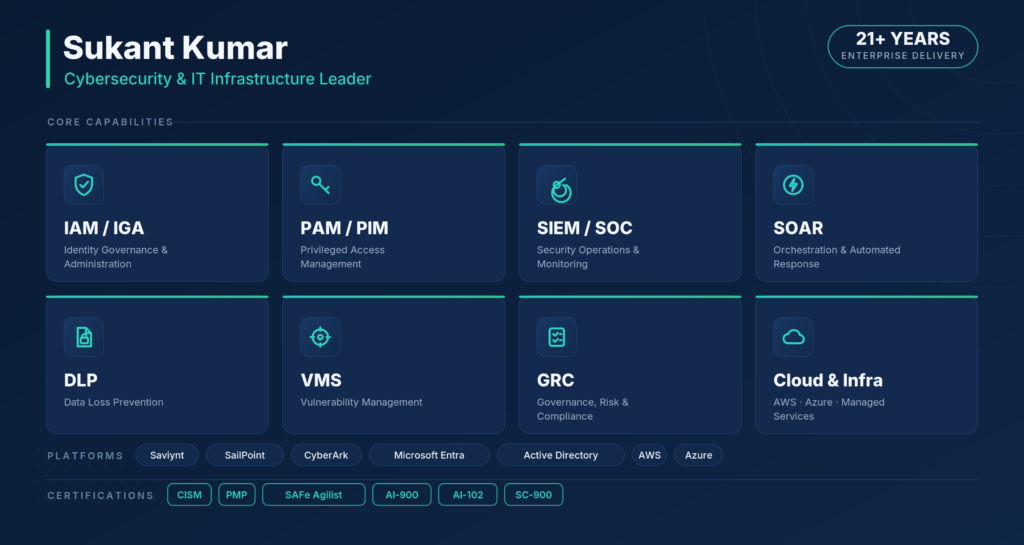
قائد في البنية التحتية للأمن السيبراني وتكنولوجيا المعلومات مع 21+ عاما يقدم برامج هوية وأمان وبنية تحتية على مستوى المؤسسات عبر حسابات كبيرة. أنا متخصص في إدارة الهوية والوصول وحوكمة الهوية (IAM/IGA) — مع خبرة عملية في النشر من البداية إلى النهاية عبر Saviynt وSailPoint وCyberArk وMicrosoft Entra وActive Directory وPAM/PIM — وأساعد المؤسسات على تصميم ونشر ونضج وضعية أمان الهوية لديها.
يشمل عملي كامل حزمة الأمن والبنية التحتية: IAM/IGA والوصول المميز (PAM/PIM)، SOC/SOAR وعمليات SIEM، منع فقدان البيانات (DLP)، إدارة الثغرات (VMS)، والحوكمة والمخاطر والامتثال (GRC). على جانب البنية التحتية، أقود خدمات السحابة (AWS، Azure) والخدمات المدارة للمؤسسات — حيث أنقل البرامج من التصميم إلى النشر، والعمليات، والتحسين المستمر.
أعمل على مستوى القيادة التنفيذية: أحدد نطاق التفاعلات، وأمتلك النتائج، وأدير الفرق، وأترجم متطلبات الأمان المعقدة إلى حلول عملية وجاهزة للتدقيق. سواء كنت بحاجة إلى متخصص لإنشاء منصة هوية، أو تقوية عمليات الأمان لديك، أو جلب هيكلا لبرنامج الحوكمة والامتثال، فأنا أقدم العمق التقني وملكية البرنامج لإكمال ذلك.
الشهادات: CISM، PMP، SAFe Agilist (SA)، وMicrosoft AI-900، AI-102، SC-900. ماجستير إدارة أعمال في إدارة المشاريع.
🖼️
إنجازاتي
🛠️
الخدمات المقدمة
تنفيذ وتسليم IAM / IGA عن بعد (عقد)
تسليم عملي عن بعد لتطبيقات الهوية والأمان. أتولى أعمال النشر والتكوين من البداية إلى الطرف عبر Saviynt وSailPoint وCyberArk وMicrosoft Entra وActive Directory — بما في ذلك إعداد الموصلات، وشهادات الوص ...
120 $ للساعة
الأمن السيبراني والهوية (IAM/IGA/PAM) للاستشارات والإرشاد
استشارات أولى للمنظمات التي تصمم أو تنشر أو تنضج برامج هويتها وأمنها. مع 21+ عاما عبر حسابات المؤسسات، أقدم المشورة في إدارة وحوكمة الهوية والوصول (IAM/IGA)، الوصول المميز (PAM/PIM)، عمليات SOC/SIEM، ...
300 $ للساعة
📋
المسار
مدير أول، التوصيل
● امتلاك علاقات تسليم التكنولوجيا والميزانية والبائعين عبر محفظة بقيمة 15 مليون دولار+ مع الشراكة مع رؤساء تقنية المعلومات ومديري المعلومات في المؤسسات في الحوكمة، ونماذج التشغيل، والإشراف على التسليم.
● توسيع مبادئ الهوية والأمان لتشمل تبني منصات الذكاء الاصطناعي ونماذج اللغة الكبيرة للمؤسسات — تصميم أنماط بوابة API آمنة، وهوية OAuth 2.0/SAML الموحدة، وضوابط الوصول لأحمال العمل في بيئات التشغيل المحكومة والمتوافقة.
● تصميم أطر حوكمة والامتثال للذكاء الاصطناعي المؤسسي — مع تضمين حواجز حماية الذكاء الاصطناعي المسؤول، وضوابط خصوصية البيانات، وحوكمة الوصول إلى النماذج المتوافقة مع قانون الذكاء الاصطناعي الأوروبي، وصندوق الاستثمار في الذكاء الاصطناعي التابع ل NIST، وقانون DPDP الهندي لعام 2023 — ضمن برامج تبني الذكاء الاصطناعي المولد للعملاء.
● قيادة مراجعات لجان التوجيه، وتقارير المخاطر التنفيذية، وحوكمة التنفيذ عبر حسابات العملاء النشطة.
● امتلاك علاقات تسليم التكنولوجيا والميزانية والبائعين عبر محفظة بقيمة 15 مليون دولار+ مع الشراكة مع رؤساء تقنية المعلومات ومديري المعلومات في المؤسسات في الحوكمة، ونماذج التشغيل، والإشراف على التسليم.
● توسيع مبادئ الهوية والأمان لتشمل تبني منصات الذكاء الاصطناعي ونماذج اللغة الكبيرة للمؤسسات — تصميم أنماط بوابة API آمنة، وهوية OAuth 2.0/SAML الموحدة، وضوابط الوصول لأحمال العمل في بيئات التشغيل المحكومة والمتوافقة.
● تصميم أطر حوكمة والامتثال للذكاء الاصطناعي المؤسسي — مع تضمين حواجز حماية الذكاء الاصطناعي المسؤول، وضوابط خصوصية البيانات، وحوكمة الوصول إلى النماذج المتوافقة مع قانون الذكاء الاصطناعي الأوروبي، وصندوق الاستثمار في الذكاء الاصطناعي التابع ل NIST، وقانون DPDP الهندي لعام 2023 — ضمن برامج تبني الذكاء الاصطناعي المولد للعملاء.
● قيادة مراجعات لجان التوجيه، وتقارير المخاطر التنفيذية، وحوكمة التنفيذ عبر حسابات العملاء النشطة.
مدير أول في الذكاء الاصطناعي وتعلم الآلة
● ساهم في قرارات البنية التحتية والهوية وبنية الأمن ضمن ممارسة تكنولوجيا العمليات لبرامج تحديث المؤسسات ضمن قائمة فورتشن 500.
● تعاون مع فرق الهندسة في استقرار المنصة، وأنماط الأمان من خلال التصميم، والبنية التحتية المتوافقة مع الذكاء الاصطناعي وتعلم الآلة، واعتبارات التحكم في الوصول.
● تعاون مع فرق الهندسة في استقرار المنصة، وأنماط الأمان من خلال التصميم، والبنية التحتية المتوافقة مع الذكاء الاصطناعي وتعلم الآلة، واعتبارات التحكم في الوصول.
المدير المساعد – خدمات البنية التحتية
قيادة عمليات تكنولوجيا المعلومات والبنية التحتية
● امتلاكها حوكمة الهوية وخدمات الوصول لمجموعة هوية 30,000+ عبر Saviynt IGA، CyberArk PAM، SailPoint IGA، Active Directory، M365، وEntra، مما قلل من وقت دورة شهادة الوصول بنسبة 50٪ من خلال الأتمتة.
● وجه 40+ مدير تقنية معلومات، مهندسين، فنيين، وقادة فرق عبر قسم الخدمة، Active Directory، Entra، السحابة، المراسلة، IAM، والعمليات المتوافقة مع SOC.
● قاد الانتقال من الموقع إلى السحابة وتحديث البنية التحتية (Azure، AWS، هجين); وضع ونفذ سياسات تكنولوجيا المعلومات، والمعايير التشغيلية، وأطر حوكمة SLA/KPI عبر محفظة التكنولوجيا.
حوكمة الهوية وإدارة الوصول المميز
● تصميم وبناء وتسليم حوكمة وإدارة الهوية من البداية إلى الطرف على Saviynt IGA — تم تنفيذه من الصفر، ليحل محل إدارة الهوية القديمة ل 30,000+ ملكية هوية — مما يقلل من وقت دورة شهادة الوصول بنسبة 50٪ من خلال أتمتة سير العمل.
● امتلك التسليم العملي وتشغيل إدارة الوصول المميز (PAM/PIM) في CyberArk — مثل الخزنة، إدارة الجلسات، وحوكمة الحسابات المميزة؛ حملت خبرة إضافية في منصة SailPoint IGA إلى جانب سافينت.
● أنظمة تحكم في اتحاد الهوية وأنماط الوصول إلى Zero Trust (OAuth 2.0/SAML) عبر تطبيقات المؤسسات وActive Directory/Entra ID، مع توسيع تكامل الهوية الآمن لتشمل منصات السحابة وSaaS.
عمليات الأمن، الدائرة العامة وإدارة المخاطر
● تم بناء وتشغيل قدرة SOC على مدار الساعة تمتد عبر الأتمتة المدفوعة ب SOAR، ودورة حياة حالات الكشف عن الاستخدام، واستخبارات التهديدات والبحث (CTI/CTH)، والاستجابة للحوادث — محققة تخفيضا بنسبة 40٪ في MTTR وأتمتة 30٪.
● روتينات حوكمة الأمن المعتمدة: منتديات المخاطر التنفيذية، وتيرة مراجعة التحكم، والتعامل مع الاستثناءات، وسير عمل قبول المخاطر، وتقارير الجهات التنظيمية؛ امتلك جاهزية تدقيق متوافقة مع ISMS لاثنين من كبار عملاء البنوك الفردية والتجارية في المملكة المتحدة الذين يعملون تحت متطلبات الخدمات المالية المنظمة.
● إدارة الثغرات والتعرض المحكمة (VMS) — تحديد الأولويات القائمة على المخاطر، حوكمة المعالجة، وتحسين معايير مستوى الخدمة — وبرامج أساسية DLP/مخاطر داخلية وأمان نقاط النهاية عبر بيئة مستخدم 30,000+.
● قاد الاستجابة والاسترداد لحادث فدية كبير له تأثير تجاري بملايين الدولارات، بما في ذلك تدوير الاعتمادات، وإعادة اعتماد الوصول، ومعالجة الحسابات المميزة، والضوابط الوقائية بعد الحادث.
المورد، الميزانية وقيادة الفريق
● تقارير ميزانية ونفقات تكنولوجيا المعلومات عبر محفظة تقنية متعددة الموردين، وقدمت 2 مليون دولار+ سنويا لتحسين التكاليف من خلال إعادة التفاوض على العقود ودمج الخدمات الزائدة.
● أدار 15+ علاقات بين مزودي خدمات الإدارة والتقنية، بما في ذلك نظام الهوية والأمان (Saviynt، CyberArk، SailPoint، Microsoft) — أجرى مراجعات الخدمات وتتبع أداء SLA/KPI.
● بنى وقاد منظمة هندسة تكنولوجيا معلومات وأمنية ل40+ شخص — يمتلك استراتيجية التوظيف، والتدريب، وإدارة الأداء، وتخطيط التعاقب.
مدير أول - التكنولوجيا
● توجيه بناء مراكز البيانات، وتصميم البنية التحتية، وأمن الشبكات لمنظمة تحليلات BFSI عالمية تخدم المؤسسات المالية الأمريكية والبريطانية؛ أجرى تقييمات لمخاطر وثغرات تكنولوجيا المعلومات عبر وحدات الأعمال.
● عقود الموردين المدارين (Wipro، BT، Dimension Data) ودورة حياة أصول تكنولوجيا المعلومات؛ أجرى تحليل التوافر الأسبوعي وتقارير لوحة تحكم المخاطرة التنفيذية الشهرية.
● عقود الموردين المدارين (Wipro، BT، Dimension Data) ودورة حياة أصول تكنولوجيا المعلومات؛ أجرى تحليل التوافر الأسبوعي وتقارير لوحة تحكم المخاطرة التنفيذية الشهرية.
قائد المشروع
● تنفيذ مشاريع تحديث البنية التحتية وبناء مراكز البيانات باستخدام منهجيات إدارة المشاريع المنظمة؛ سجلات المخاطر/الإصدارات المملوكة له، تقارير الحوكمة، وإغلاق المشاريع الرسمية.
مدير تقديم الخدمة
● خدمات الهوية والدليل المدارة (ويندوز، Active Directory، DNS) وبنية تحتية للخوادم الحيوية للأعمال تضم 3,000+ خادم لعملاء المؤسسات العالميين، بما في ذلك حسابات الخدمات المصرفية والمالية، مع الحفاظ على التزام 99.9٪ بمعايير مستوى الخدمة (SLA).
● إدارة البنية التحتية الاحتياطية TSM؛ حصل على خيارات الأسهم من IBM (خطة الأداء طويلة الأجل) وعدة جوائز للتميز التقني.
● إدارة البنية التحتية الاحتياطية TSM؛ حصل على خيارات الأسهم من IBM (خطة الأداء طويلة الأجل) وعدة جوائز للتميز التقني.
ماجستير إدارة الأعمال
ماجستير إدارة الأعمال في إدارة المشاريع
B.SC
بكالوريوس العلوم في الرياضيات والفيزياء
BCA
بكالوريوس في تطبيقات الحاسوب
🏅
AI-102
AI-202
🏅
SC-300
SC-300
🏅
SC-900
SC-900
🏅
AI-900
AI-900
🏅
CISM
CISM
🏅
PMP
PMP
🏅
ITIL
ITIL
🇬🇧الإنجليزية 🇮🇳الهندية
🕐
أوقات العمل
الإثنين
من10h00إلى21h00
الثلاثاء
من10h00إلى21h00
الأربعاء
من10h00إلى21h00
الخميس
من10h00إلى21h00
الجمعة
من10h00إلى21h00
السبت ▪ يومنا هذا
مغلق
الأحَد
مغلق
⭐
التقييمات
يرجى الدخول كزبون لإعطاء رأيكم
💬
لا توجد تقييمات في الوقت الحالي.
كونوا أول من يشارك تجربته مع هذا المحترف.