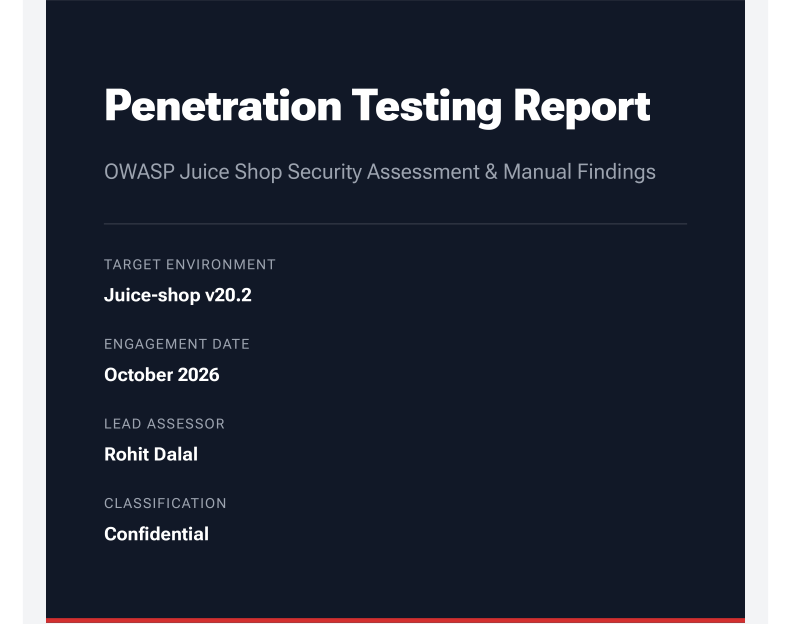
Testeur d’intrusion d’applications web (OWASP Top 10)
📍 À distance · · 🕒 Il y a 2 jours
760 $
⚡
Présentation du service
Je vérifierai la sécurité de votre site web afin de détecter les vulnérabilités suivantes :
- Reconnaissance
- Vulnérabilités liées au téléversement de fichiers
- Références directes non sécurisées à des objets (IDOR)
- Falsification de requêtes intersites (CSRF)
- Falsification de requêtes côté serveur (SSRF)
- Conditions de concurrence
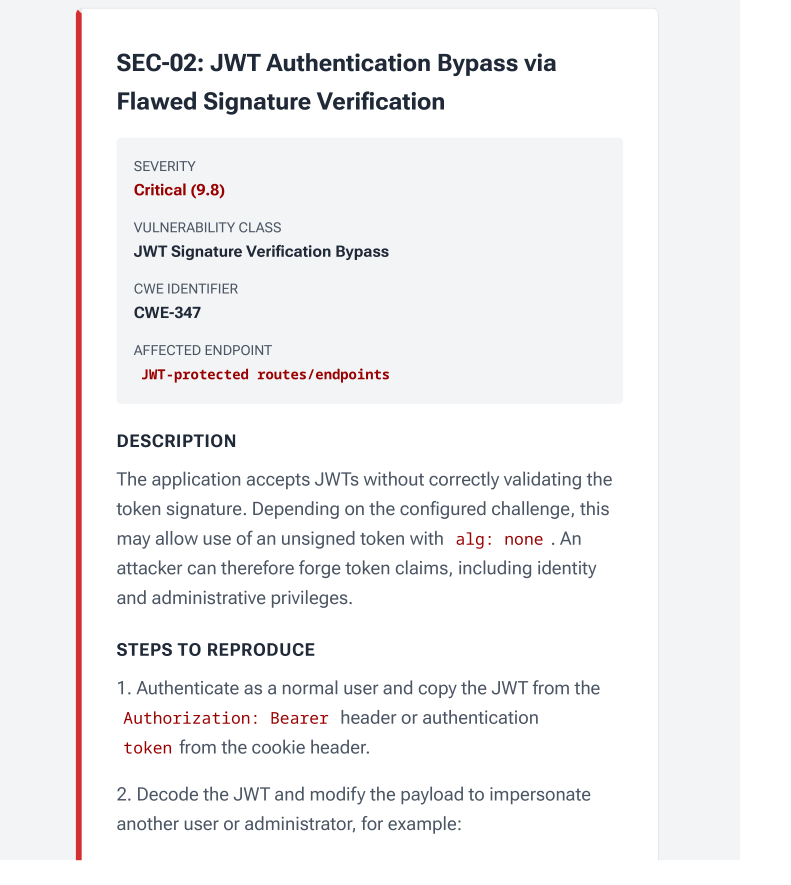
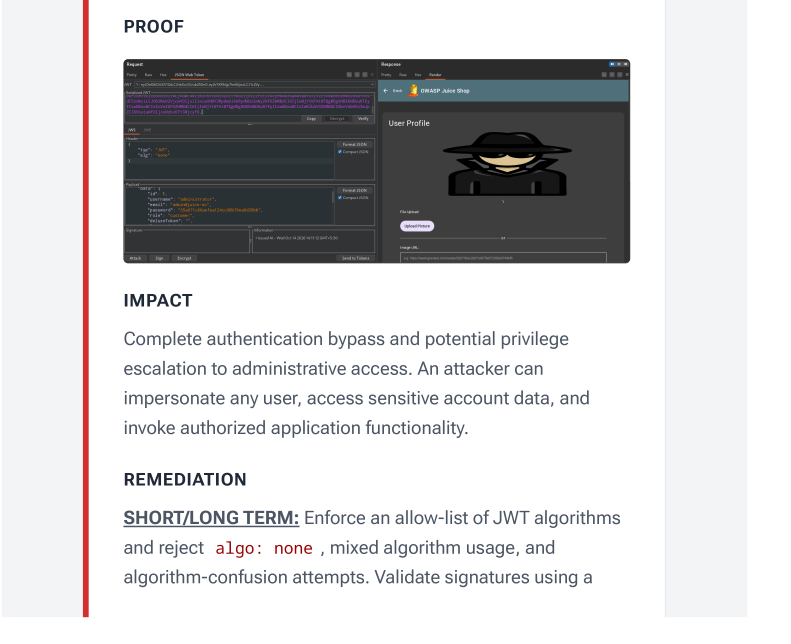
- Vulnérabilités JWT
- Vulnérabilités courantes d’OAuth
- XSS réfléchi
- Injection SQL
- Injection de modèles côté serveur (SSTI)
Ce que vous recevrez :
- Un rapport détaillé d’évaluation des vulnérabilités.
- Une preuve de concept (PoC) étape par étape pour chaque faille vérifiée.
- Des recommandations de correction concrètes pour aider vos développeurs à résoudre rapidement les problèmes.
🖼️
Photos
⭐
Avis
Merci de vous connecter en tant que client pour pouvoir donner votre avis
💬
Aucun avis pour le moment.
Soyez le premier à partager votre expérience avec ce professionnel.