Je réalise une évaluation professionnelle de la sécurité des applications web et identifie les vulnérabilités
📍 À distance · · 🕒 Il y a 1 jour
30 $
⚡
Présentation du service
Je propose des services professionnels d’évaluation de la sécurité des applications web afin d’aider les entreprises à repérer les faiblesses de sécurité et à protéger leurs sites contre les cybermenaces potentielles.
À l’aide de méthodologies de test de sécurité reconnues dans le secteur et du référentiel OWASP Top 10, j’évalue les applications web pour détecter les vulnérabilités courantes, notamment :
- Injection SQL (SQLi)
- Cross-Site Scripting (XSS)
- Contrôle d’accès défaillant et références directes non sécurisées à des objets (IDOR)
- Problèmes d’authentification et de gestion des sessions
- Mauvaises configurations de sécurité
- Autres vulnérabilités courantes des applications web
**Ce que vous recevrez :**
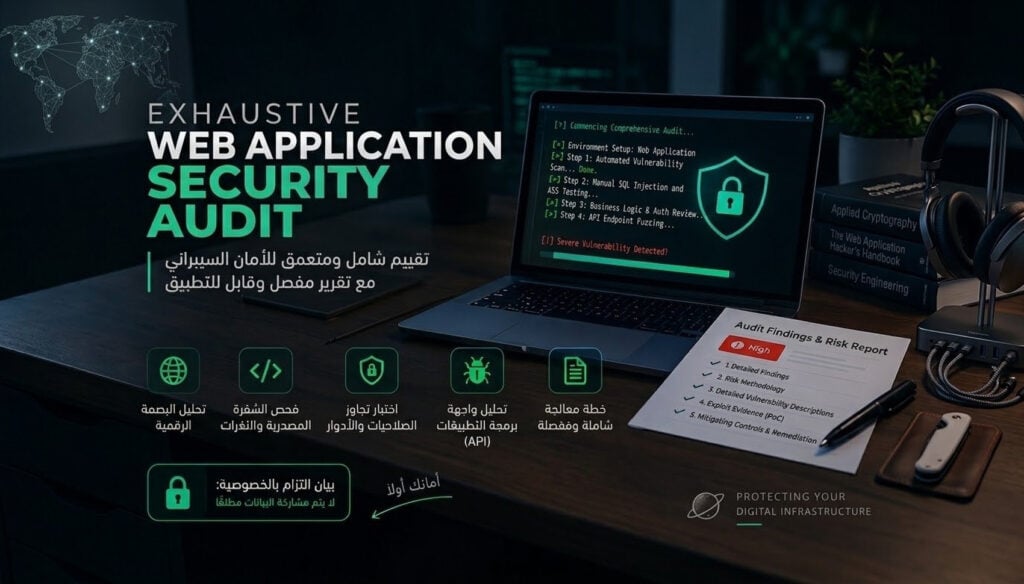
- Une évaluation de sécurité structurée.
- Une documentation détaillée des vulnérabilités identifiées.
- Une classification des risques et de leur gravité.
- Une preuve de concept (PoC), le cas échéant.
- Des recommandations claires pour corriger les problèmes.
- Un rapport de sécurité professionnel au format PDF.
Mon objectif est de vous aider à comprendre la posture de sécurité de votre application et à prendre des mesures concrètes pour l’améliorer.
**Important :** Les tests sont effectués uniquement sur les sites et applications pour lesquels le client a donné son autorisation explicite.
À l’aide de méthodologies de test de sécurité reconnues dans le secteur et du référentiel OWASP Top 10, j’évalue les applications web pour détecter les vulnérabilités courantes, notamment :
- Injection SQL (SQLi)
- Cross-Site Scripting (XSS)
- Contrôle d’accès défaillant et références directes non sécurisées à des objets (IDOR)
- Problèmes d’authentification et de gestion des sessions
- Mauvaises configurations de sécurité
- Autres vulnérabilités courantes des applications web
**Ce que vous recevrez :**
- Une évaluation de sécurité structurée.
- Une documentation détaillée des vulnérabilités identifiées.
- Une classification des risques et de leur gravité.
- Une preuve de concept (PoC), le cas échéant.
- Des recommandations claires pour corriger les problèmes.
- Un rapport de sécurité professionnel au format PDF.
Mon objectif est de vous aider à comprendre la posture de sécurité de votre application et à prendre des mesures concrètes pour l’améliorer.
**Important :** Les tests sont effectués uniquement sur les sites et applications pour lesquels le client a donné son autorisation explicite.
🖼️
Photos
⭐
Avis
Merci de vous connecter en tant que client pour pouvoir donner votre avis
💬
Aucun avis pour le moment.
Soyez le premier à partager votre expérience avec ce professionnel.