
⚡
تقديم
بصفتي طالبا في أمن المعلومات، أتخصص في اختبار الاختراق، وتحليل البرمجيات الخبيثة، والأدلة الجنائية الرقمية، مع تركيز قوي على اكتشاف كيفية عمل الهجمات فعليا وكيفية إيقافها. لقد بنيت خبرة عملية في العمل في بيئات مختبرية واقعية (Kali Linux، FLARE VM، Metasploitable)، ومحاكاة الهجمات، وتحليل التهديدات، وتطوير استراتيجيات دفاعية.
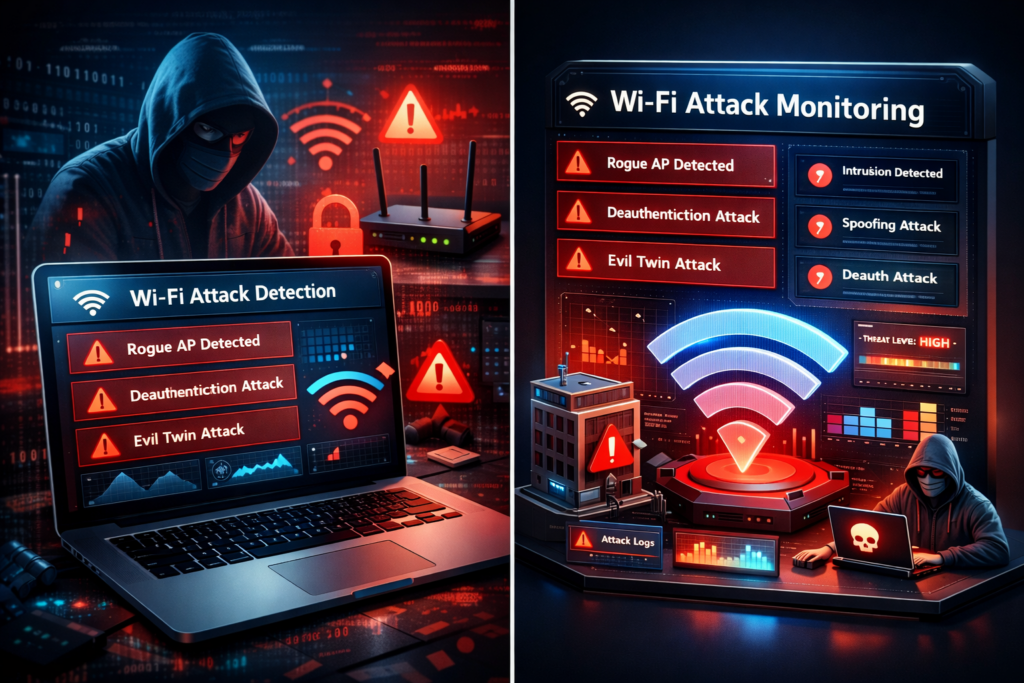
عملي يتجاوز النظرية. لقد حللت البرمجيات الخبيثة المتقدمة مثل Bumblebee باستخدام تقنيات ثابتة وديناميكية، وأجريت استطلاعا لتطبيقات الويب على منصات مثل inDrive، وصممت Wi-Guard — وهو نظام كشف هجمات Wi-Fi مدعوم بالذكاء الاصطناعي يحدد تهديدات مثل Evil Twin وهجمات إلغاء المصادقة في الوقت الحقيقي.
أنا مرتاح جدا مع أدوات مثل Nmap وMetasploit وWireshark وBurp Suite وAircrack-ng، وأكتب سكريبتات بايثون مخصصة لأتمتة مهام الأمان وتحسين الكفاءة. سواء كان ذلك في اكتشاف الثغرات، أو تحليل السلوكيات الخبيثة، أو التحقيق في الأدلة الرقمية، أركز على تقديم نتائج واضحة وقابلة للتنفيذ.
عملي يتجاوز النظرية. لقد حللت البرمجيات الخبيثة المتقدمة مثل Bumblebee باستخدام تقنيات ثابتة وديناميكية، وأجريت استطلاعا لتطبيقات الويب على منصات مثل inDrive، وصممت Wi-Guard — وهو نظام كشف هجمات Wi-Fi مدعوم بالذكاء الاصطناعي يحدد تهديدات مثل Evil Twin وهجمات إلغاء المصادقة في الوقت الحقيقي.
أنا مرتاح جدا مع أدوات مثل Nmap وMetasploit وWireshark وBurp Suite وAircrack-ng، وأكتب سكريبتات بايثون مخصصة لأتمتة مهام الأمان وتحسين الكفاءة. سواء كان ذلك في اكتشاف الثغرات، أو تحليل السلوكيات الخبيثة، أو التحقيق في الأدلة الرقمية، أركز على تقديم نتائج واضحة وقابلة للتنفيذ.
📋
المسار
🇬🇧الإنجليزية
🕐
أوقات العمل
الإثنين
من08h00إلى18h00
الثلاثاء
من08h00إلى18h00
الأربعاء
من08h00إلى18h00
الخميس
من08h00إلى18h00
الجمعة
من08h00إلى18h00
السبت
مغلق
الأحَد ▪ يومنا هذا
مغلق
⭐
التقييمات
يرجى الدخول كزبون لإعطاء رأيكم
💬
لا توجد تقييمات في الوقت الحالي.
كونوا أول من يشارك تجربته مع هذا المحترف.