⚡
Présentation
Je propose des services de chasse aux menaces et de détection en cybersécurité, axés sur l’identification des activités suspectes, la validation de la télémétrie de sécurité et l’amélioration de la couverture de détection dans les environnements d’entreprise.
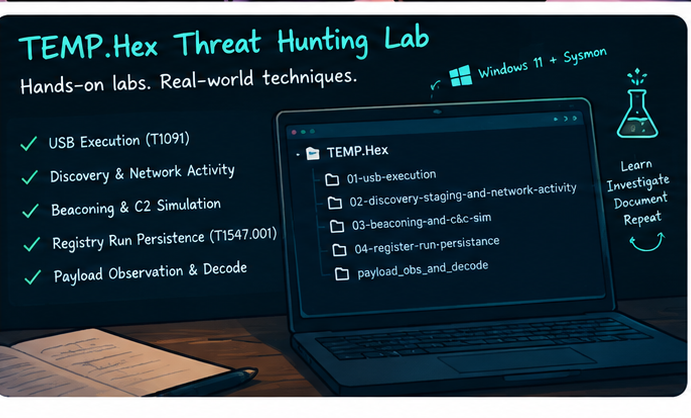
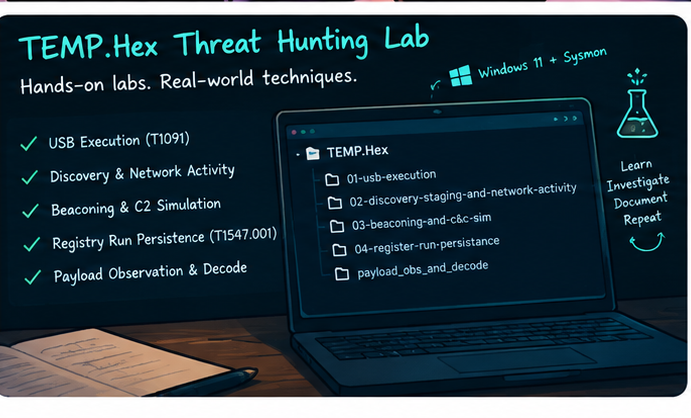
Mon expérience comprend la chasse aux menaces basée sur des campagnes tout au long du cycle d’attaque, à l’aide de Microsoft Sentinel, Microsoft Defender XDR, CrowdStrike Falcon, Google Threat Intelligence (GTI), KQL, Sysmon et MITRE ATT&CK.
Services que je peux proposer :
Chasse aux menaces fondée sur les IOC, les TTP, le renseignement, les comportements et les hypothèses d’attaque
Développement et optimisation de requêtes KQL pour Microsoft Sentinel et Defender
Recherche en renseignement sur les menaces, enrichissement des IOC et profilage des campagnes
Mappage MITRE ATT&CK et analyse des lacunes de détection
Développement de règles de détection et de cas d’utilisation de sécurité
Analyse et investigation de la télémétrie Windows/Sysmon
Analyse des activités suspectes liées aux processus, au réseau, à l’authentification, à la persistance et à l’exécution
Chasse aux ransomwares et aux intrusions ciblées
Rapports techniques sur les résultats de la chasse et recommandations exploitables
Je m’attache à transformer la télémétrie de sécurité brute et le renseignement sur les menaces en hypothèses claires, en détections pratiques et en résultats exploitables que les équipes de sécurité peuvent utiliser pour améliorer leur couverture défensive.
Je peux également élaborer des études de cas structurées de chasse aux menaces et du contenu de détection.
🤝
Informations de contact
💳 Ces coordonnées sont visibles car ce professionnel a souscrit à un pack payant.
🖼️
Portfolio
🛠️
Services proposés
📋
Parcours
🇬🇧Anglais 🇮🇳Hindi
🕐
Horaires de travail
Lundi
De08h00à18h00
Mardi
De08h00à18h00
Mercredi
De08h00à18h00
Jeudi
De08h00à18h00
Vendredi
De08h00à18h00
Samedi ▪ Aujourd’hui
Fermé
Dimanche
Fermé
⭐
Avis
Merci de vous connecter en tant que client pour pouvoir donner votre avis
💬
Aucun avis pour le moment.
Soyez le premier à partager votre expérience avec ce professionnel.