⚡
تقديم
أقدّم خدمات صيد التهديدات السيبرانية والكشف عنها، مع التركيز على تحديد الأنشطة المشبوهة، والتحقق من بيانات القياس الأمني، وتحسين تغطية الكشف في بيئات المؤسسات.
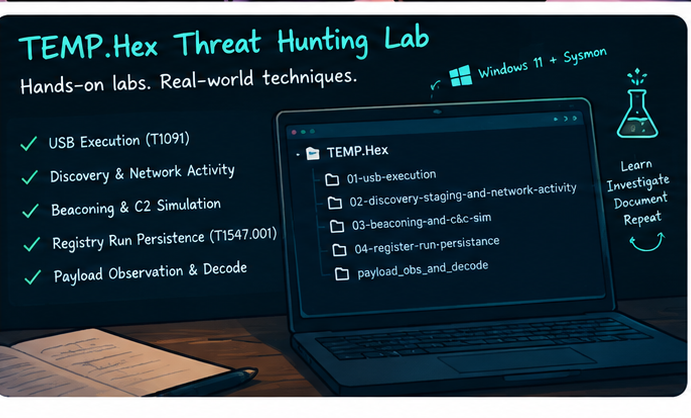
تشمل خبرتي صيد التهديدات القائم على الحملات عبر مراحل الهجوم باستخدام Microsoft Sentinel وMicrosoft Defender XDR وCrowdStrike Falcon وGoogle Threat Intelligence (GTI) وKQL وSysmon وMITRE ATT&CK.
الخدمات التي يمكنني تقديمها:
صيد التهديدات استنادًا إلى مؤشرات الاختراق (IOCs) والتكتيكات والتقنيات والإجراءات (TTPs) والاستخبارات والسلوكيات وفرضيات الهجوم
تطوير استعلامات KQL وتحسينها لـ Microsoft Sentinel وDefender
أبحاث الاستخبارات المتعلقة بالتهديدات، وإثراء مؤشرات الاختراق، وتوصيف الحملات
تعيين MITRE ATT&CK وتحليل فجوات الكشف
تطوير منطق الكشف وحالات الاستخدام الأمنية
تحليل وتحقيق بيانات القياس الخاصة بنظام Windows وSysmon
تحليل الأنشطة المشبوهة المتعلقة بالعمليات والشبكات والمصادقة والاستمرارية والتنفيذ
صيد هجمات برامج الفدية والاختراقات المستهدفة
إعداد تقارير فنية عن نتائج الصيد وتقديم توصيات قابلة للتنفيذ
أركّز على تحويل بيانات القياس الأمنية الخام واستخبارات التهديدات إلى فرضيات واضحة وكشوفات عملية ونتائج قابلة للتنفيذ يمكن لفرق الأمن استخدامها لتحسين تغطيتها الدفاعية.
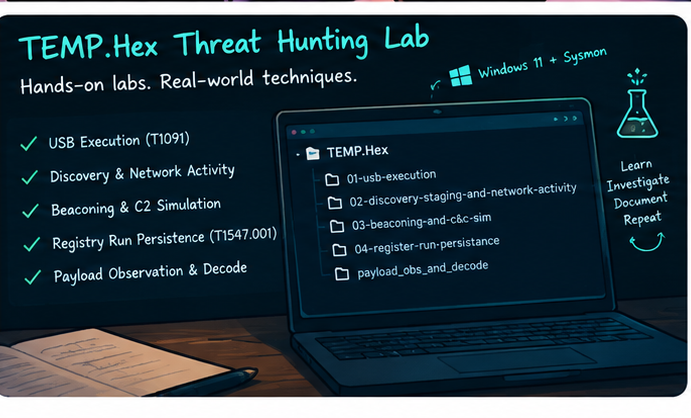
كما يمكنني تطوير دراسات حالة منظمة لصيد التهديدات ومحتوى الكشف.
🤝
معلومات للتواصل
💳 تظهر هذه المعلومات لأن المحترف اشترك في باقة مدفوعة.
🖼️
إنجازاتي
🛠️
الخدمات المقدمة
📋
المسار
🇬🇧الإنجليزية 🇮🇳الهندية
🕐
أوقات العمل
الإثنين
من08h00إلى18h00
الثلاثاء
من08h00إلى18h00
الأربعاء
من08h00إلى18h00
الخميس
من08h00إلى18h00
الجمعة
من08h00إلى18h00
السبت ▪ يومنا هذا
مغلق
الأحَد
مغلق
⭐
التقييمات
يرجى الدخول كزبون لإعطاء رأيكم
💬
لا توجد تقييمات في الوقت الحالي.
كونوا أول من يشارك تجربته مع هذا المحترف.